


Dossier publié initialement en mai/juin 2024, puis en ligne le 17 octobre 2024. Les propos de l’expert et les exemples de recherche ci-dessous sont replacés dans ce contexte.
La fabrication additive dépend de fichiers numériques, de logiciels et d’équipements connectés. Le vol de données, la modification de pièces ou l’interruption de la production peuvent ainsi avoir des conséquences physiques et économiques. Ces risques touchent aussi d’autres procédés industriels numérisés ; leur combinaison avec la chaîne de fabrication additive appelle une analyse adaptée.
Une enquête menée en 2020 auprès de la communauté America Makes éclaire les préoccupations de sécurité en FA : 69 personnes issues de l’industrie, d’organismes et du monde universitaire y ont participé, et 53 ont répondu à toutes les questions. Cet échantillon décrit les expériences et attentes des répondants ; il ne permet pas de mesurer un taux mondial de cyberattaques propre à la FA.
L’enjeu est de traduire ces préoccupations en priorités concrètes : quelles données protéger, quels effets physiques prévenir et quels contrôles mettre en place à chaque étape ?
Différents scénarios dans lesquels des problèmes de cybersécurité spécifiques à la FA peuvent survenir
L’un des problèmes de cybersécurité les plus souvent évoqués dans le domaine de la fabrication additive est celui des fichiers de conception qui peuvent être volés. D’autres problèmes de cybersécurité spécifiques à la FA sont liés au fait que les fichiers de conception peuvent être modifiés pour créer des défauts dans les pièces. La trajectoire de l’outil peut aussi être modifiée pour déposer des matériaux de manière incorrecte, et des pièces ou des objets dangereux ou illégaux peuvent être imprimés. Enfin, des jumeaux numériques ou des fils numériques peuvent être piratés, compromettant ainsi la maintenance ou le contrôle de la qualité.
Mark Yampolskiy, alors professeur associé d’informatique et de génie logiciel à l’université d’Auburn, résume ces menaces en trois grandes catégories.
« La première est le vol de données techniques (TDT = Technical Data Theft), dont on parle généralement dans le contexte de la protection de la propriété intellectuelle (PI). Cependant, toutes les données dont le défenseur voudrait empêcher la perte ne sont pas ou ne peuvent pas être protégées en tant que propriété intellectuelle. En outre, il existe des types de données qu’un défenseur peut considérer comme négligeables, mais qui peuvent faire avancer les objectifs de l’attaquant.
Le second est le sabotage, qui est parfois abordé dans le contexte de la violation de l’intégrité. Cependant, toutes les violations de l’intégrité ne conduisent pas au sabotage, et il existe des moyens de réaliser le sabotage sans violer l’intégrité classique des éléments cybernétiques, tels que les conceptions numériques. Dans la FA, le sabotage peut être dirigé immédiatement contre la pièce fabriquée ou la machine. Cependant, indirectement et surtout, il peut affecter le système dans lequel cette pièce est intégrée, ou l’environnement de la machine de FA.
La troisième menace est l’utilisation de la FA pour la fabrication illégale ou non autorisée de pièces (Illegal or Unauthorised Part Manufacturing = IPM). Il s’agit d’une menace distincte des deux premières, car les machines de FA n’empêchent pas la fabrication de tout ce qui est physiquement possible. Il s’agit donc plutôt d’un problème juridique pour lequel une solution technique est recherchée.
Enfin, la sécurité de la fabrication additive étant une discipline encore jeune, il est probable que de nouvelles menaces apparaîtront. Par exemple, nous avons récemment découvert qu’il était possible d’intégrer des informations supplémentaires dans le fichier de conception STL sans affecter la conception ou la pièce imprimée (en utilisant ce que l’on appelle des « canaux stéganographiques »). Cette menace ne vise pas la FA, mais l’utilise plutôt comme un « accessoire » pour poursuivre d’autres attaques.
Il existe également des « relations symbiotiques » entre les menaces. Par exemple, le vol de données techniques peut être le précurseur d’une attaque de sabotage ciblée (par exemple, pour concevoir un défaut pour une pièce spécifique qui dégradera ses caractéristiques fonctionnelles à un certain degré) ou d’un fabrication illégale ou non autorisée de pièces (par exemple, pour contrefaire des pièces en utilisant un modèle volé). Les canaux stéganographiques du STL (et probablement d’autres formats de fichiers numériques utilisés en FA) peuvent être utilisés pour exfiltrer les données volées en « piggybackant » des fichiers de conception d’apparence inoffensive envoyés à l’extérieur d’une entreprise ou d’une organisation ».
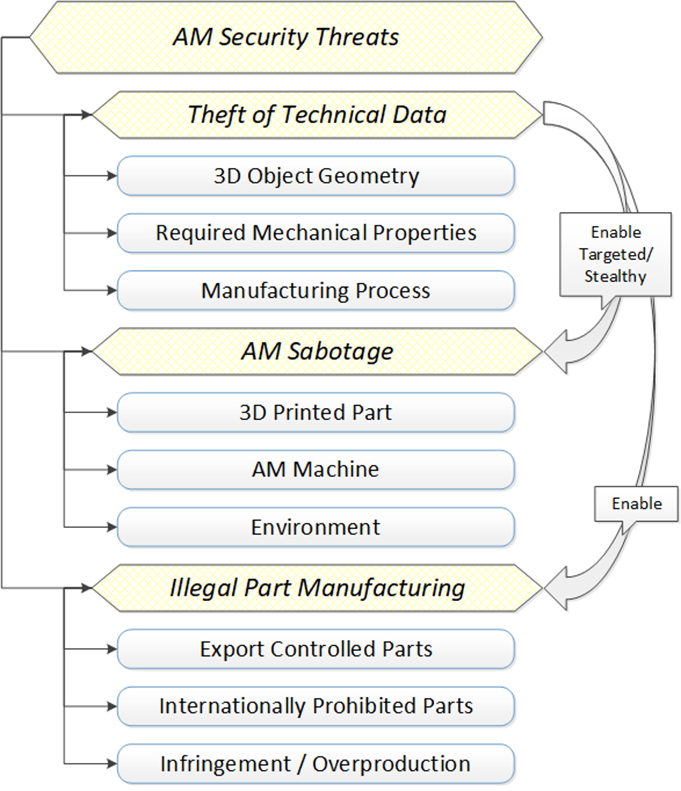
Parmi les conséquences potentielles, on peut citer la fraude financière, l’atteinte à la réputation ou le vol de propriété intellectuelle, l’interruption des activités, la destruction d’infrastructures critiques, les menaces pour la sécurité ou même les infractions aux réglementations.
Alors, comment cartographier ces risques de cybersécurité tout au long du cycle de vie de la FA ?
Comme nous l’avons vu plus haut, les menaces de cybersécurité peuvent se manifester à différents niveaux. Il est donc essentiel de comprendre comment les données sont transmises et traitées – et comment les informations sont communiquées tout au long du processus de FA, depuis la conception, la construction et le contrôle de l’assurance qualité jusqu’aux essais, à la livraison et à la distribution. Comprendre ce processus revient à établir le fil numérique propre à votre organisation et, surtout, à identifier la partie prenante qui pourrait être la plus touchée.
Cette partie prenante peut être le fabricant d’équipements de FA, le concepteur de pièces en 3D, le fournisseur de matériaux ou le client final.
Définir la partie prenante la plus touchée par une menace de sécurité dans un processus de fabrication additive « dépend de la menace dont il est question », souligne M. Yampolskiy avant d’ajouter : « Les fabricants d’équipements d’origine (OEM) et les concepteurs de pièces en 3D sont probablement les plus touchés par le vol de données techniques. Leurs préoccupations peuvent toutefois être différentes. Les fabricants d’équipements d’origine se préoccuperont probablement surtout de leur « sauce secrète », telle que la stratégie de numérisation et les paramètres de traitement pour un matériau spécifique. Les concepteurs de pièces en 3D sont probablement plus préoccupés par le vol et la contrefaçon de leur conception.
Les clients finaux sont plus concernés si l’on parle de sabotage de pièces. Cela dit, une attaque contre le fournisseur de matériaux peut être utilisée pour saboter la matière première afin de saboter les pièces fabriquées avec elle – un équivalent physique de ce que l’on appelle en cybersécurité une « attaque de la chaîne d’approvisionnement ».
Quelles sont les mesures à prendre pour faire face aux menaces de cybersécurité liées à la FA ?
Tout d’abord, il est essentiel de garder à l’esprit que la cybersécurité n’est pas l’apanage du département informatique. Par conséquent, tous les membres de l’organisation doivent être conscients des risques et veiller à ce que les précautions de base soient prises pour donner la priorité à la sécurité.
S’il n’est pas possible de relever tous les défis de sécurité en même temps, définir l’obstacle le plus important peut s’avérer « un choix difficile car les différentes parties prenantes peuvent être plus ou moins exposées à des menaces différentes. Et cela peut changer avec le temps. Il y a deux ans à peine, je répondais à cette question en pointant du doigt le vol de données techniques. Toutefois, compte tenu de l’instabilité mondiale actuelle et du retour de la concurrence entre grandes puissances, je dirais que le sabotage devrait être notre principale préoccupation, du moins pour le moment », souligne le professeur associé.
Cela dit, il n’est jamais inutile de procéder d’abord à une évaluation approfondie des risques afin d’identifier les risques les plus pertinents dans le cadre d’un scénario de FA spécifique. Cela pourrait également aider à identifier les menaces supplémentaires potentielles qui pourraient entrer en jeu en ce qui concerne les applications de FA.
On peut également évaluer si les leçons tirées de cyber-attaques bien connues peuvent être appliquées à la FA. Selon un rapport de Deloitte sur « 3D opportunity and cyber risk management », la stratégie « test once, satisfy many » peut permettre aux organisations d’examiner les réglementations applicables dans la même veine afin d’éviter la duplication des efforts, en particulier lorsqu’elle est utilisée de concert avec des approches de conception qui intègrent la sécurité directement dans la conception des produits. Elles peuvent ensuite créer un cadre complet de gestion des risques pour évaluer leur environnement réglementaire afin de répondre au mieux à leur empreinte spécifique en matière de cybersécurité. Étant donné que les processus de fabrication additive comprennent à la fois des composants numériques et physiques, une combinaison de stratégies axées à la fois sur les systèmes informatiques et les objets physiques peut constituer l’approche initiale la plus complète.
Protéger les fichiers de conception
La protection commence notamment par les fichiers de conception. Lors de cet entretien, Yampolskiy indiquait travailler avec Moti Yung (Google LLC et Columbia University), Nikhil Gupta (New York University) et Hammond Pearce (University of New South Wales) à une « solution permettant d’intégrer un filigrane numérique robuste dans les fichiers de conception STL ». Il s’agit ici d’une piste de recherche, qui ne doit pas être présentée comme une protection déployée dans toute l’industrie.
Sécuriser le processus d’impression
La protection du processus d’impression dépend de la technologie, de l’environnement informatique, des données traitées et des exigences du client. Les guides Security Technical Implementation Guides (STIG) de la DISA portent sur le durcissement des configurations ; leurs versions publiques sont diffusées par le DoD Cyber Exchange. Les ressources nécessaires concernent aussi leur mise en œuvre, leur contrôle et leur maintien. Velo3D présentait à cette époque une configuration de ses systèmes Sapphire évaluée au regard de certains STIG.
Selon l’équipementier Velo3D, « dans le domaine de la FA des métaux, l’application des STIG est particulièrement cruciale en raison des défis uniques et des vulnérabilités inhérentes à ce domaine. La technologie implique des processus complexes qui intègrent des conceptions numériques, des matériaux avancés et une ingénierie de précision. Chacun de ces éléments présente des risques de sécurité spécifiques que les STIG sont conçus pour atténuer. Par exemple, les fichiers de conception numérique utilisés dans la FA des métaux sont très sensibles.
S’ils sont compromis, ils peuvent conduire à un vol important de la propriété intellectuelle et à des menaces pour la sécurité nationale. Les STIG fournissent des lignes directrices complètes pour sécuriser ces actifs numériques, en veillant à ce qu’ils soient stockés, transmis et consultés d’une manière qui minimise le risque d’accès non autorisé ou de falsification ».
Une conformité à des contrôles STIG ne constitue pas, à elle seule, une autorisation de raccordement à un réseau du DoD ni une garantie contre toutes les attaques. Le guide de connexion DISN de 2023 prévoit une évaluation et une décision d’autorisation propres à l’environnement concerné. Les déclarations de Velo3D restent celles du fabricant.
Suivi, traçabilité et détection du sabotage
D’autres pratiques sont observées dans le domaine du suivi et de la traçabilité. Elles comprennent l’utilisation d’étiquettes RFID pour suivre les produits fabriqués de manière additive tout au long de la chaîne d’approvisionnement. À propos d’une solution non invasive qui pourrait être utilisée pour détecter les attaques de sabotage, M. Yampolskiy explique qu’ils « utilisent ce que l’on appelle les “canaux latéraux”, en se concentrant sur les canaux latéraux d’alimentation des actionneurs individuels. Cette approche présente plusieurs avantages par rapport aux solutions de cybersécurité pure. Pour n’en citer qu’un, cette approche permet de séparer le système de surveillance de l’imprimante 3D surveillée, ce qui accroît considérablement la difficulté de les compromettre simultanément. Le projet d’adoption de cette approche pour le procédé PBF est financé par le NIST. »
Le financement d’un projet de détection du sabotage par les signaux des actionneurs est documenté dans une annonce d’Auburn de 2021. Le passage ci-dessus décrit les travaux au moment de l’entretien, sans établir une disponibilité générale en production. Un filigrane ou une étiquette de traçabilité ne remplace pas à lui seul une démarche de sécurité complète.
Une démarche de protection à adapter au risque
Une meilleure protection peut soutenir la confiance dans la sous-traitance et la fabrication à la demande. Elle demande une analyse des risques, des responsabilités définies et des mesures adaptées au procédé. Une publication du NIST de 2022 souligne justement que les protections techniques, notamment le chiffrement, doivent être complétées par une démarche fondée sur les risques.
Ce dossier a été initialement publié dans le numéro de mai/juin 2024 de 3D ADEPT Mag.
Note de relecture : les pourcentages de cyberattaques de l’introduction initiale ont été retirés faute de sources primaires et de périmètres vérifiables. L’enquête citée ici possède un échantillon identifié. Les citations de l’entretien sont conservées.
LA NEWSLETTER HEBDOMADAIRE DE 3D ADEPT
L’industrie évolue. Gardez une longueur d’avance.
Chaque semaine, l’essentiel de la fabrication additive : actualités industrielles, dossiers de fond et applications concrètes, sélectionnés par notre rédaction. Vous êtes aussi les premiers informés de la sortie de chaque numéro de 3D ADEPT Mag.
Gratuit · Un e-mail par semaine · Désinscription à tout moment
En cliquant, vous chargez le formulaire de notre prestataire d’e-mailing, ainsi que ses statistiques et la protection anti-robots de Google. Votre inscription n’est enregistrée que si vous la validez. Consultez notre politique de confidentialité